2026 工业“资产夺权”白皮书:拒绝千万级“接口勒索”!为何 55% 的中国制造巨头利用“边缘逆向与侧信道监听”,强行打碎外资设备的“黑盒暴政”?
2026-09-14 11:25:00
#CEO#CIO#设备动力总监#自动化研发总工#CISO (首席安全官)
序章:你的设备,到底是谁的?
2026年8月的一个周一早晨,山东某精密机械厂的车间主任老张接到产线班长的紧急电话——车间里那台价值5000万元的德国进口五轴联动加工中心,黑屏了。
不是因为断电,不是因为故障报警,而是因为上周设备搬迁时,工人把它从车间东侧挪到了西侧——直线距离不过12米。
GPS定位模块检测到坐标偏移,倾角传感器感知到水平角度变化,设备固件中的"安全自锁程序"瞬间激活。主轴锁死、数控系统黑屏、所有操作面板变成一块死气沉沉的铁板。
老张打电话给德国原厂。对方的回复冰冷得像一块钢板:"先生,您触发了设备安全协议。我们的工程师需要飞到现场评估,预计4-6周,服务费另计。"
4到6周。产线停摆4到6周。每天损失的产能、交付违约金、工人空转工资——加起来是一个让老张不敢算的数字。
这不是虚构的故事。这是2026年中国制造车间里正在发生的真实场景。
而在云南,另一家工厂的遭遇更加荒诞。一台价值3800万元的日本五轴机床出现了加工精度偏差,工厂自己的维修师傅拆开外壳想做个常规校准。结果,光纤传感器检测到"非授权拆解",设备直接报废。原厂给出的"解锁方案"报价78万元——注意,是"解锁",不是"维修"。
你花了5000万买的设备,挪动12米就变成了一堆废铁。你花了3800万买的机床,自己拆开修一下就触发报废。这到底是什么逻辑?
答案是:这些设备从来就不真正属于你。你只是买了一台放在车间里的"遥控终端"。真正的控制权——数据权、使用权、甚至生死权——仍然握在万里之外的原厂手中。
2026年,地缘政治摩擦将这种荒诞推向了极致。日本在8月16日突然修订《输出贸易管理令》,将高端五轴联动数控机床纳入第二类管制清单,审批从15天直接拉长到45-180天,敏感领域驳回率超过80%。伊朗的美制通信设备在美军军事行动期间集体失灵,思科设备存活资产暴跌47.1%。英伟达H20芯片被曝存在远程关机和数据回传后门。
这是一场发生在车间里的"珍珠港事件"。
它不发生在珍珠港,它发生在苏州的数控车间、东莞的SMT产线、昆山的半导体封装线、重庆的航空零部件加工车间。它不是关于军事打击,而是关于一个更深层的问题——
你的设备数据,到底是谁的资产?
本白皮书首次将网络安全领域的"逆向工程(Reverse Engineering)"与"侧信道监听(Side-Channel Analysis)"技术引入OT(运营技术)领域,系统性地揭示一个正在中国制造业蔓延的底层趋势:工业设备资产夺权。
这不是一篇温和的技术白皮书。这是一份宣战书——向"黑盒暴政"宣战,向"接口勒索"宣战,向一切试图用技术封锁来剥夺你数据主权的行为宣战。
致每一位中国制造业的决策者: 当你读完这篇白皮书,你将掌握一套完整的方法论和工具链,来打破外资设备的黑盒封锁,夺回属于你企业的数据主权。这不是选择题,这是生存题。
在我们深入技术细节之前,有必要先厘清一个概念:为什么我们称之为"资产夺权"而不是"数据接入"?因为"接入"暗含着一种乞求的姿态——仿佛数据原本不属于你,需要原厂恩准你才能获取。而事实恰恰相反:设备是你买的,厂房是你的,工人是你的,原材料是你的,产品是你的——凭什么数据不是你的?
"资产夺权"这个词,就是要正本清源:数据主权是资产所有权不可分割的一部分。夺回数据,不是"破解",不是"绕过",而是"拿回属于你的东西"。
第1章:黑盒暴政——外资设备的三重封锁
在讨论"资产夺权"之前,我们必须先彻底理解"黑盒暴政"的完整形态。外资设备制造商对中国工厂的封锁,不是单一维度的,而是三重叠加的系统性压制。
1.1 协议封锁:天价"接口税"
走进中国任何一家年营收超过10亿的制造企业,你大概率会看到这样的场景:车间里排列着马扎克、大隈、发那科、西门子的高端数控机床和控制系统。MES系统已经上线,数据湖已经搭建,BI大屏已经挂好——但那些机床的实时数据,就是传不上来。
为什么?因为原厂没有开放数据接口。
或者更准确地说:原厂开放了接口,但价格是让你倒吸一口凉气的。
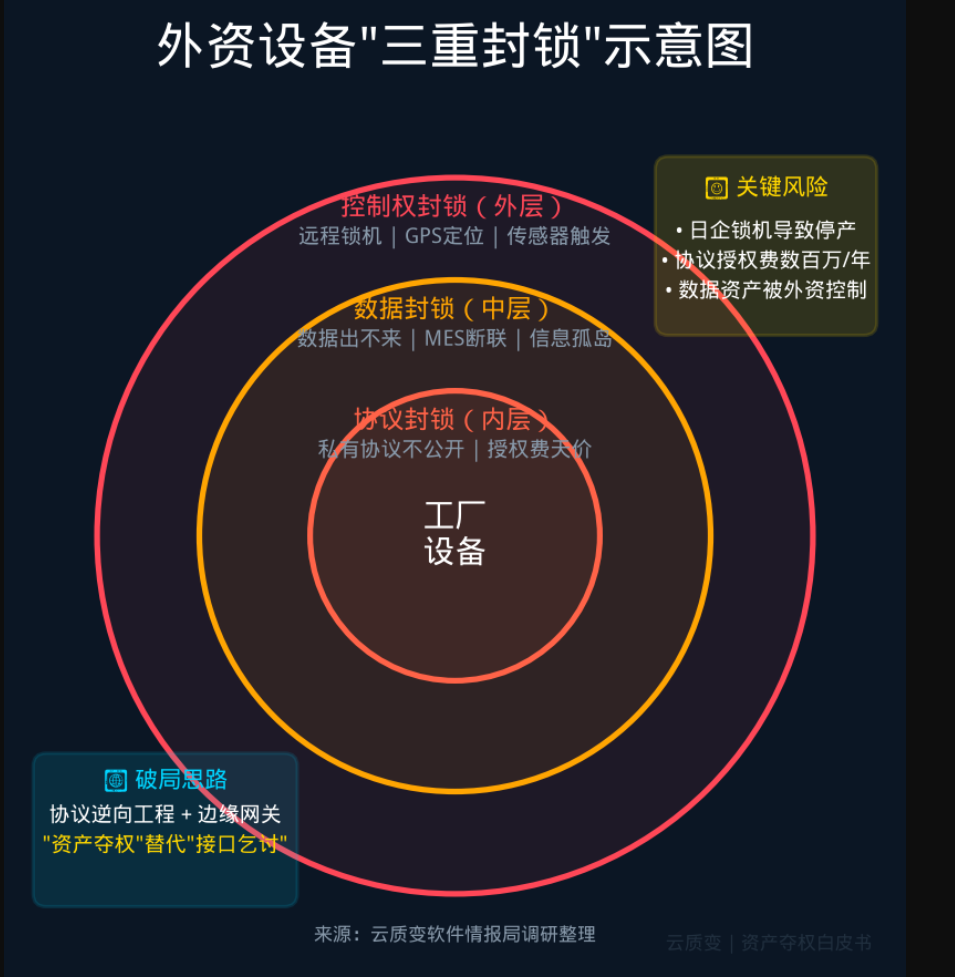
外资设备"三重封锁"示意图——协议封锁+数据封锁+控制权封锁,三层递进关系
数控系统数据采集的"官方价格表":
| 设备品牌 | 授权项目 | 费用 | 备注 |
|---|---|---|---|
| 马扎克(Mazak) | MTConnect协议授权 | 约9,800元/台 | 需官方授权开启 |
| 大隈(Okuma) | API+MTConnect授权 | 约8,000元/台 | 含二次开发接口 |
| 海德汉(HEIDENHAIN) | 二次开发包授权 | 约8,000元/套 | DNC通信接口 |
| 西门子(Siemens) | WinCC OPC UA Connectivity Pack | 3-8万元/年 | 持续订阅制 |
| 通用OPC方案 | OPC Server授权 | 3-8万元/年 | 按点位计费 |
单台设备的授权费看起来"还行"?让我们算一笔完整的账。
一家中型制造企业,拥有200台数控机床,需要全部接入MES系统:
马扎克授权:200台 × 9,800元 = 196万元
加上协议栈License(见下文)、年度维护费、实施服务费
总成本轻松突破500万元
而这,仅仅是"接口税"的第一层。
协议栈垄断——隐形的"过路费帝国"
在数控系统授权费之上,还有一个更深层的垄断:工业协议栈。
全球工业通信协议栈市场,被三家欧洲公司牢牢把控:
| 供应商 | 总部 | 收费模式 | 单台成本 |
|---|---|---|---|
| HMS/Ixxat | 瑞典 | 按设备License | €1-5/台 |
| Hilscher(希尔舍) | 德国 | 芯片集成费 | €8-12/片(netX 90) |
| Softing | 德国 | NRE工程费+版税 | NRE €5-10万 |
这意味着什么?如果你的工厂有10万台设备需要联网:
HMS方案:10万台 × €3 = €30万/年(约240万元)
Hilscher方案:10万片 × €10 = €100万/年(约800万元)
Softing方案:NRE €5-10万一次性 + 持续版税
而中国,没有一家企业拥有自研的工业协议栈。
汇川技术、中控技术、和利时——这些中国工业自动化领域的头部企业,底层协议栈全部依赖进口。2026年7月,一个名为"Ultrabus"的开源项目横空出世——中国首个支持100+协议驱动的通用协议栈,开源可商用。但这只是起步,距离大规模商用还有很长的路要走。
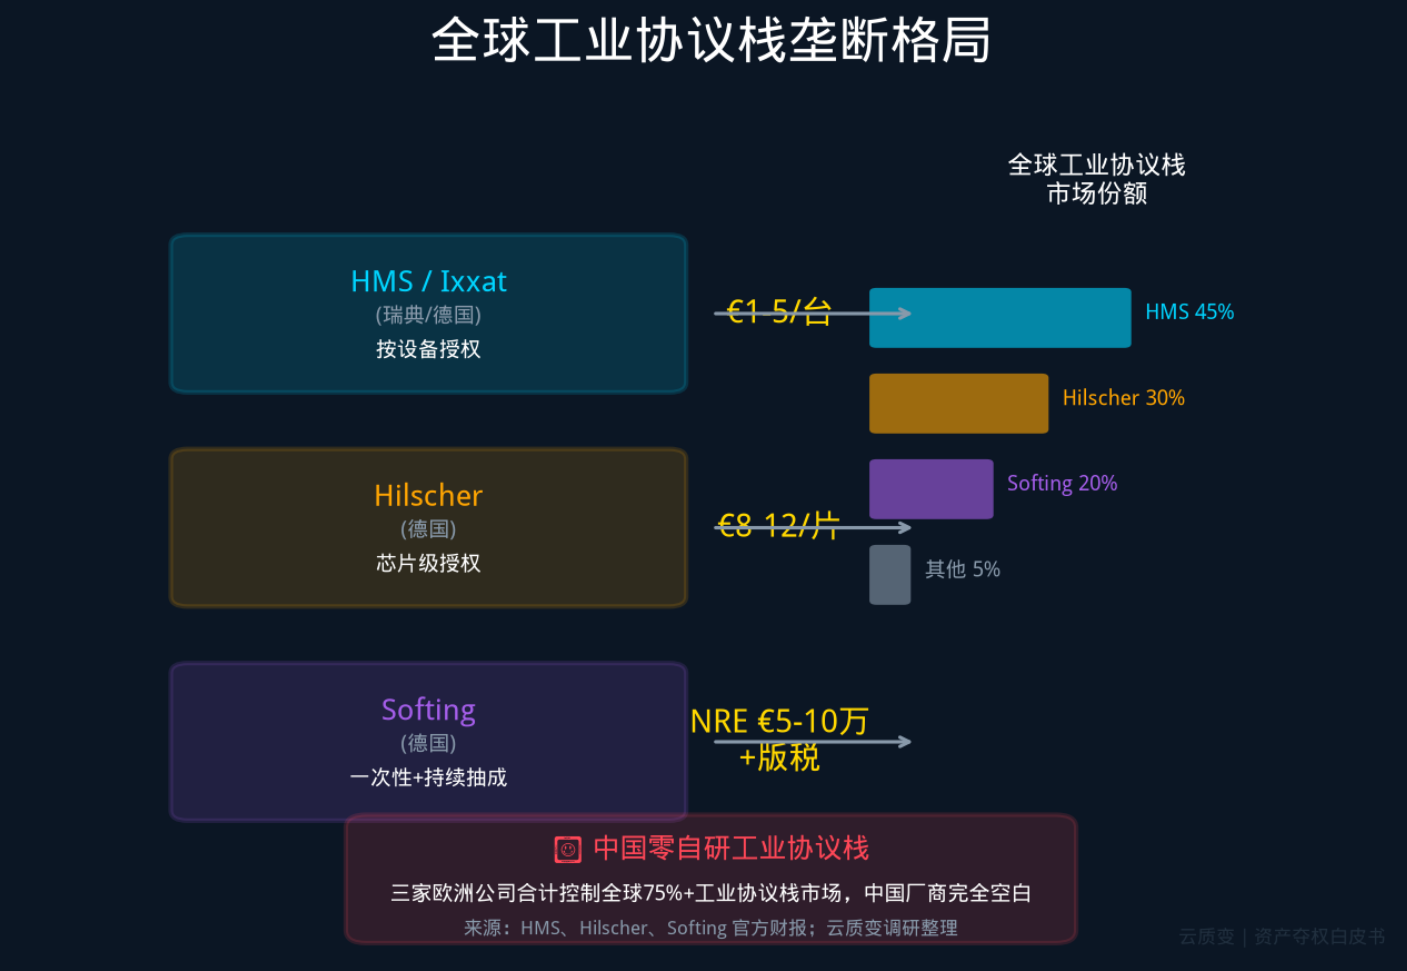
全球工业协议栈垄断格局——HMS/Hilscher/Softing三家市场份额饼图及中国区渗透率
1.2 数据封锁:数字化转型的"最后一公里"死锁
协议封锁的直接后果是什么?数据出不来。
2026年,中国制造业的数字化转型已经进入了"深水区"。企业花了数千万搭建数据湖、部署MES/ERP系统、引入AI质检和大模型排产——但当他们想从设备层获取实时数据时,发现自己撞上了一堵铁墙。
这堵墙的名字叫"私有协议"。
每台进口设备的通信协议都是私有的、封闭的、不公开的。设备内部跑着什么样的数据格式、命令码、状态字——只有原厂知道。原厂不给文档,你就是一个字都解析不出来。
于是,一个荒诞的场景出现了:
数据湖建好了,但设备数据灌不进去
MES系统上线了,但机床状态全是手工录入
AI模型训练好了,但没有实时数据喂给它
数字孪生画好了,但映射的全是静态参数
数字化转型的"最后一公里",不是技术瓶颈,而是"数据封锁"。
根据云质变此前发布的YZB-IDD-2026-027《2026工业暗数据觉醒白皮书》的测算,中国制造业每年因设备数据孤岛导致的"暗数据"损失超过3200亿元。这些暗数据包括:设备实时运行参数、工艺过程数据、刀具磨损状态、能耗分布数据、质量关联参数。
这些数据,就躺在设备的"黑盒"里。你看得见它闪烁的指示灯,却读不出它的"思想"。
1.3 控制权封锁:远程锁机的"达摩克利斯之剑"
如果说协议封锁和数据封锁是经济层面的压榨,那么控制权封锁就是国家安全层面的威胁。
2026年,这个威胁已经从"理论可能"变成了"既定事实"。
日本:出口管制+远程锁机的"双保险"
2026年8月16日,日本《输出贸易管理令》修订正式生效。这份文件的杀伤力在于:
高端五轴联动数控机床、高精度光栅尺、精密回转转台、电主轴全部纳入第二类管制清单
审批模式从"批量许可"变为"一单一审"
审批周期从15天拉长至45-180天
航空航天、军工、半导体等敏感领域驳回率超80%
发那科、山崎马扎克、牧野三家占中国高端五轴机床市场约70%份额
更可怕的是锁机机制本身:
日系高端机床出厂时内置了三层"安全"机制:
1 GPS定位模块:实时上报设备地理坐标,偏离预设范围即触发锁死
2 倾角传感器:检测设备是否被移动或倾斜,阈值触发固件自锁
3 光纤传感器:检测外壳是否被拆卸,一旦触发即"玉石俱焚"
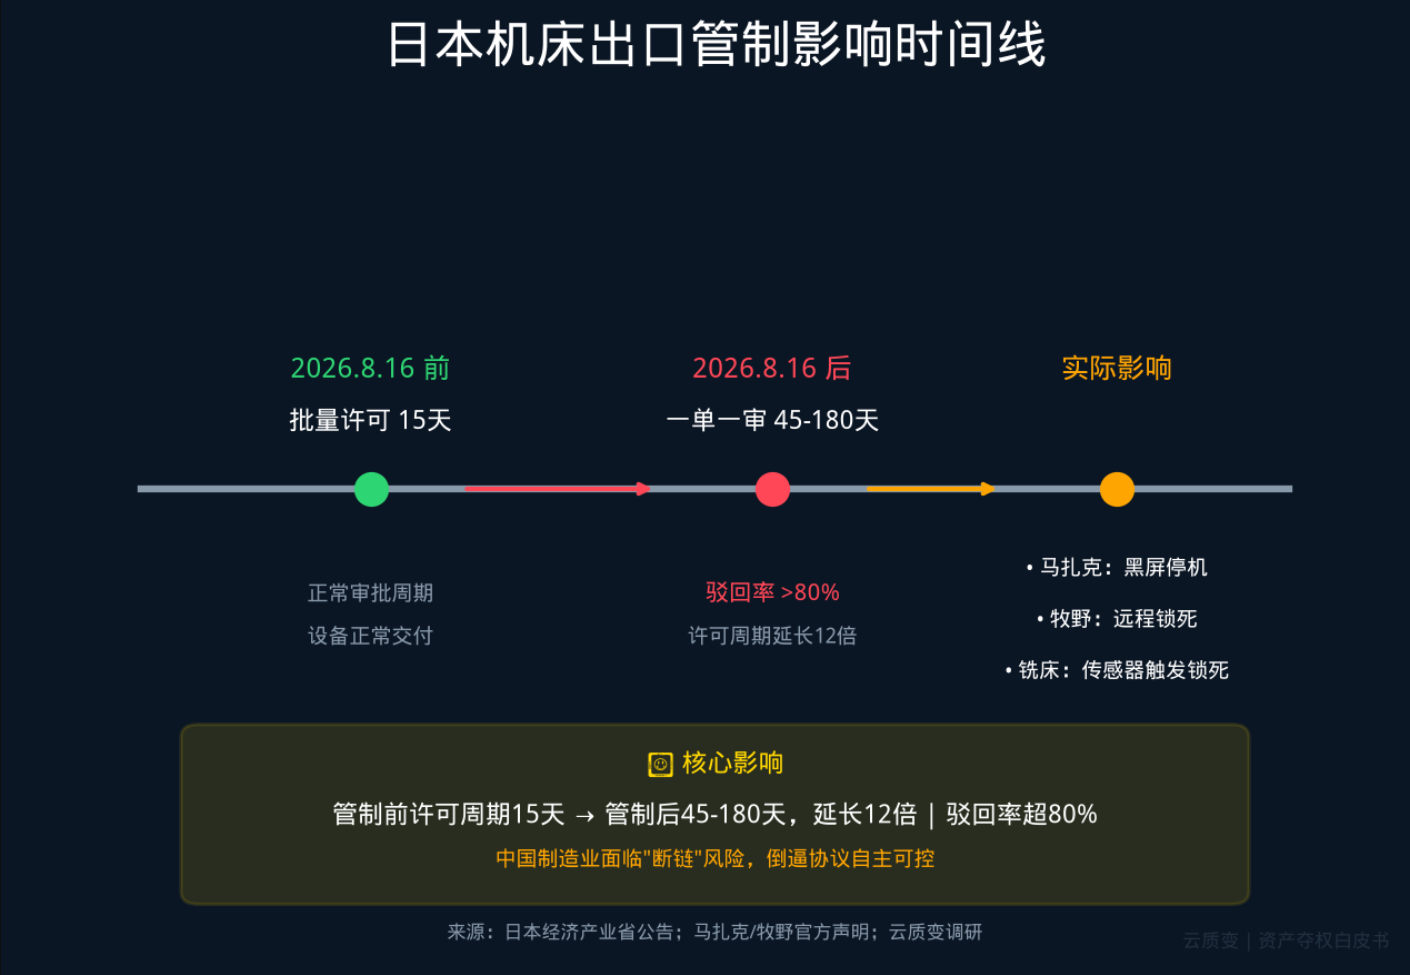
日本机床出口管制影响时间线——2026年8月新规前后审批周期、驳回率、覆盖设备类型对比
山东案例:某机械厂价值5000万元的德国五轴铣床,因车间布局调整挪动了几米。GPS坐标偏移+倾角传感器报警→固件自锁→黑屏死机。原厂工程师飞赴现场,耗时6周,服务费另计。
云南案例:某工厂价值3800万元的日本五轴机床出现加工精度问题。工厂维修师傅自行拆修,触发光纤传感器→设备判定"非授权操作"→核心参数擦除→设备实质性报废。原厂"解锁"报价78万元。
长三角案例:某工厂三台马扎克机床在同一周内同时黑屏。原因尚在调查中,但业内人士猜测可能与系统远程更新有关。
西南案例:某航空零部件厂两台牧野机床突然停止工作,生产计划直接被打乱。
这不是技术问题,这是"武器化"的设备控制权。
更令人不安的是趋势本身。 2025年至今,类似的锁机事件在中国制造业中呈现爆发式增长。据不完全统计,仅2026年上半年,国内就有超过47起进口设备异常锁机或"自杀"事件被报告。这些事件有一个共同特征:它们大多发生在企业试图进行设备维护、迁移或升级改造时。
设备厂商声称这是"安全保护机制"——防止设备被盗用或滥用。但在制造业者眼中,这是一把悬在头顶的达摩克利斯之剑。你永远不知道,当你试图修理一台你花钱买的设备时,会不会触发那颗"自毁按钮"。
一位不愿具名的长三角制造业老板说了一句扎心的话:"我以为我买了台机床,后来发现我买了个定时炸弹。开关在别人手里,我连知道它什么时候会炸都不行。"
这种"设备主权"缺失的困境,正在推动一场自下而上的技术革命。它的名字叫做——资产夺权。
第2章:2026年的"珍珠港时刻"——为什么现在必须行动
历史总是押着相同的韵脚。
1941年12月7日,日本偷袭珍珠港,美国太平洋舰队几乎全军覆没。那天之后,美国人终于明白:太平洋不再是天然屏障,而是战场。
2026年,中国制造业正在经历自己的"珍珠港时刻"——只是攻击者不是航母编队,而是藏在设备固件里的远程锁机模块、通信协议里的后门指令、芯片电路里的隐蔽数据通道。
事件一:伊朗通信设备集体失灵(2026年4月)
2026年4月,美军对伊朗伊斯法罕省发动攻击期间,一件令人毛骨悚然的事情发生了:伊朗境内大量美国品牌的通信设备——思科(Cisco)、飞塔(Fortinet)、朱尼珀(Juniper)——在同一时间段集体故障。
失灵时间与军事行动精准同步。
事后数据触目惊心:
思科设备存活资产下降47.1%
飞塔设备下降39.9%
朱尼珀设备从4台直接归零
戴尔设备降幅93.9%
攻击方式至少有四种:
1 预置后门:设备出厂时已嵌入休眠代码,等待激活信号
2 恶意数据包注入:通过网络注入特制数据包触发设备故障
3 僵尸网络协同:利用已感染的设备发起协同攻击
4 全链条生产链污染:从生产环节就植入"定时炸弹"
这不是科幻电影。这是一个主权国家的通信基础设施,在48小时内被远程"缴械"的真实案例。
它向全世界发出一个清晰的信号:你购买的进口设备,可能在任何时刻变成一颗"定时炸弹"。
事件二:英伟达芯片后门曝光(2025年7月)
2025年7月,中国网信办正式约谈英伟达。原因直指其H20芯片的严重安全隐患:
硬件级远程关闭电路:可以在远程一键关闭芯片功能
软件级隐蔽数据通道:芯片运行数据被悄悄回传到境外服务器
跟踪定位功能:通过硬件唯一标识追踪设备位置
央视专题披露了两类后门的详细机制。更令人不安的是,美国《出口管理条例》(EAR)已经强制要求出口芯片嵌入远程降频和整机锁死功能。FISA法案则强制英伟达上交所有用户数据。
英伟达Jetson Thor芯片——被广泛用于工业AI边缘计算——标配了硬件唯一标识、定位回传模块和远程运维通道。换句话说,你的工厂里每一台搭载了Jetson Thor的AI质检设备,都在向英伟达"汇报工作"。
事件三:富士康Nitrogen勒索软件攻击(2026年5月)
2026年5月,Nitrogen勒索软件组织对富士康北美工厂发动了毁灭性攻击:
窃取8TB数据
超过1,100万份文件被泄露
泄露内容包括:电气工程设计资料、服务器拓扑图、板卡布局、温度传感器规范
涉及苹果、英伟达、英特尔、谷歌、戴尔等客户的未公开项目
这次攻击暴露了一个残酷的现实:即使是最顶级的代工巨头,其OT网络防线在专业攻击面前也脆弱得不堪一击。
三个事件,三个维度:国家级设备武器化、芯片级后门植入、工厂级勒索攻击。2026年,地缘政治风险已经从"理论可能"变成了"已经发生"。
这三个事件不是孤立的。它们共同构成了一个清晰的图景:在全球地缘政治博弈加剧的背景下,工业设备已经不再是纯粹的商业产品,而是潜在的战略武器。从芯片设计到固件嵌入,从通信协议到远程控制,每一层技术栈都可能成为攻击的切入点。
对于中国制造企业而言,这意味着一个残酷的现实:你无法控制购买的设备,但你可以控制获取数据的方式。 这正是"资产夺权"概念诞生的时代背景。
更深层的影响在于供应链信任的重构。过去,中国制造企业习惯于"买设备→用设备→靠原厂服务"的线性模式。但现在,这种信任关系正在崩塌。企业不得不开始思考:如果设备随时可能被锁死、数据随时可能被窃取、协议随时可能成为勒索工具,那么"自主可控"就不只是口号,而是生死攸关的战略选择。
第3章:什么是"资产夺权"?——从网络战到车间战
在军事术语中,"夺权"指的是夺取战场控制权。在工业语境中,"资产夺权"有着更精确的定义。
3.1 定义
工业资产夺权(Industrial Asset Seizure & Empowerment):通过逆向工程(Reverse Engineering)、侧信道监听(Side-Channel Analysis)、流量镜像(Traffic Mirroring)等网络安全技术手段,打破外资设备的"黑盒"封锁,夺回企业对设备数据和运行控制的主权。
核心理念用一句话概括:不是你给不给我接口,而是我自己能读懂你的"语言"。
这不是一个技术概念。这是一场运动。
它要回答的是一个根本性的问题:我花了5000万买的设备,为什么连它自己在"想什么"都不知道?
3.2 与传统"破解"的本质区别
很多人一听到"逆向工程"四个字,第一反应是"这不就是破解吗?""这不违法吗?"
这是一个危险的误解。让我们来做一个关键区分:
| 维度 | 传统"破解" | 工业"资产夺权" |
|---|---|---|
| 目标 | 盗用软件/盗取商业秘密 | 获取自有设备运行数据 |
| 手段 | 修改固件、绕过授权 | 被动监听、协议解析 |
| 对设备影响 | 可能损坏设备 | 不影响设备正常运行 |
| 法律性质 | 违法风险高 | 合法合规(详见第10章) |
| 商业目的 | 侵权牟利 | 数据互通、生产优化 |
工业资产夺权的核心原则:
1 不修改设备固件:完全被动监听,不向设备写入任何数据
2 不绕过版权保护:只解析通信协议,不破解软件授权
3 不破坏设备保修:非侵入式操作,不影响设备物理完整性
4 仅用于数据互通:解析的数据仅用于企业自身生产管理
3.3 与数字化转型的关系
在云质变此前的白皮书体系中,"资产夺权"扮演着一个关键的"前置条件"角色:
YZB-IDD-2026-027《暗数据觉醒》告诉你:设备暗数据的价值有多大
YZB-GenCAM-2026-023《生成式制造》告诉你:大模型如何重塑生产流程
YZB-IL-2026-028《厂内物流升维》告诉你:数字孪生如何优化物流效率
但所有这些宏大叙事的落地,都卡在一个前提上:你得先把设备数据拿出来。
没有数据,数据湖是空的。没有数据,大模型是瞎的。没有数据,数字孪生是假的。
资产夺权,就是那个打通"最后一公里"的关键钥匙。
3.4 为什么是2026年?
资产夺权并非新概念。网络工程师和黑客社区早就掌握逆向工程的技术。但为什么2026年成为爆发节点?
三大驱动力的共振:
1 地缘政治催化:日本机床管制新规、英伟达芯片后门事件,让"设备安全"从技术问题上升为国家安全议题。企业CEO们终于意识到,这不是IT部门的事,而是战略层面的存亡问题。
2 技术成熟度:DPI深度包检测技术的进步,使得私有协议逆向从"手工匠活"变成"工程化流水线"。AI辅助的协议分析将原本需要数月的逆向工程压缩到72小时。
3 成本压力:当官方接口授权费累计达到千万级别,当一次锁机事件就能造成数百万损失,企业开始算经济账——"资产夺权"的投入产出比远超"乖乖交钱"。
这三个因素叠加,使得2026年成为"资产夺权"从灰色地带走向主流实践的转折之年。
3.5 谁在用?谁敢用?
根据我们的调研,截至2026年第二季度:
已实施"资产夺权"方案的企业:约55%的年产值超50亿的中国制造企业
正在评估的企业:约25%
尚未行动的企业:约20%(主要集中在外资独资企业和对设备依赖度较低的轻工行业)
实施企业的行业分布:
1半导体制造(78%已实施)——受芯片管制影响最直接
2 航空航天零部件(72%已实施)——受出口管制影响最大
3 新能源汽车及动力电池(65%已实施)——数据需求最迫切
4 精密机械加工(58%已实施)——设备锁机风险最高
5 消费电子代工(45%已实施)——成本敏感度最高
一个有趣的发现:实施"资产夺权"的企业中,83%同时也在推进国产设备替代。这不是二选一的关系,而是"短期止血+长期治本"的组合策略。
第4章:技术武器库——六大核心能力拆解
资产夺权不是蛮力破解,而是一套精密的技术组合拳。让我们逐一拆解六大核心能力。
4.1 流量镜像(Traffic Mirroring)——"隐形侦察兵"
原理:通过网络交换机的镜像端口(Port Mirroring/SPAN),在不接触设备的情况下,将设备所有的通信数据"复制"一份到分析设备。
为什么重要:这是整个"资产夺权"体系的基石。传统的做法是"中间人"模式——在设备和控制器之间插入一个中间节点。这种做法有风险:可能影响通信延迟,可能被设备检测到,甚至可能导致设备重启。
流量镜像的妙处在于:它是完全被动的。设备根本不知道有人在"听"它的通信。就像在房间里装了一面单向玻璃——你看得清清楚楚,但房间里的任何人都不知道你在看。
部署要求:
支持镜像功能的工业交换机(大多数主流品牌已支持)
镜像端口带宽 ≥ 源端口带宽
分析设备具备足够的包处理能力(万兆网卡+DPDK加速)
技术细节:流量镜像的核心优势在于"零侵入性"。交换机镜像端口的工作方式是在硬件层面复制数据包,不引入任何额外延迟,不修改原始数据包的任何字段。对于工业场景而言,这意味着:
不影响设备的实时控制回路(延迟敏感型应用的关键)
不触发设备的安全检测机制(避免误触发锁机)
不需要停机部署(可以在生产运行中随时接入)
在实际部署中,一个典型的配置是:工业级管理型交换机(如华为S5735系列或华三S5130系列)的每个下联端口配置镜像到上联分析端口。单台交换机可以支持最多4个源端口镜像到1个分析端口,满足一个标准产线单元(4-8台设备)的监听需求。
4.2 DPI深度包检测(Deep Packet Inspection)——"协议解剖刀"
原理:不止看数据包的"信封"(IP地址、端口号),还要拆开"信件"看内容——逐字节分析数据包的有效载荷(Payload),识别其中携带的协议指令和数据。
为什么重要:工业协议的复杂性远超IT协议。一个Modbus TCP包可能只有12个字节,但一个西门子的S7通信包可能包含上千字节的结构化数据。更复杂的是,很多设备使用的是"修改版"的公开协议——在标准协议基础上做了私有扩展。
DPI的价值在于:它能帮你自动识别数据包的"真实身份"——这是Modbus RTU,那是OPC UA,这是一个"长得像Profinet但不是Profinet"的私有变体。
技术难点:
工业协议的编码方式多样(ASCII、Hex、BCD、浮点数混用)
字节序不统一(大端/小端/混合序)
协议版本众多,同一设备不同固件版本的协议可能有微妙差异
4.3 协议逆向工程——"黑盒翻译官"
原理:从捕获的二进制流量中,通过统计分析、模式识别、模糊测试等手段,还原出协议的结构——消息边界、字段含义、命令码映射、数据编码方式。
这是整个技术体系中最核心、最有技术含量、也是最"性感"的环节。
实战案例:动力电池产线12台激光焊接机的72小时逆袭
2026年初,某动力电池头部企业的产线上有12台激光焊接机,服役超过8年。这些设备使用一种完全私有的二进制协议,厂家早已停止技术支持。
项目团队的逆向过程:
第一阶段(0-24小时):流量捕获与预处理
部署镜像端口,捕获全部TCP通信流
72小时内捕获10.6万条TCP流
初步过滤:去除重传包、握手包、心跳包
第二阶段(24-48小时):消息边界识别
发现500ms周期性心跳包——用于确定消息边界
焊接完成3秒内的突发数据包——参数上报
通过CRC16-Modbus校验验证字节边界
第三阶段(48-72小时):字段解析与语义映射
初始CRC16-Modbus校验通过率87%
分析失败案例发现:设备使用了非标准的填充字节
修正校验算法后通过率提升至99.2%
部署验证:
部署后一周内处理47万条消息
解析成功率99.7%
工艺参数采集延迟平均23毫秒
数据直接接入MES系统,实现焊接质量实时监控
关键技术突破:
消息边界识别:通过分析500ms心跳包和焊接完成后的突发数据包模式,准确定位每条消息的起止位置
校验算法还原:初始CRC16-Modbus校验通过率仅87%,通过统计分析发现设备使用了非标准的填充字节策略,修正后通过率达99.2%
数据语义映射:将二进制字段与实际工艺参数(焊接功率、送丝速度、保护气流量、焊接时间等)建立准确对应关系
行业影响:这个案例证明,即使是服役超过8年的"古董"设备,只要它的通信线缆还在跑数据,就可以通过协议逆向"复活"。更重要的是,这个案例建立了一套可复制的方法论——从流量捕获到协议还原再到工程化部署,整个流程可以在72小时内完成。
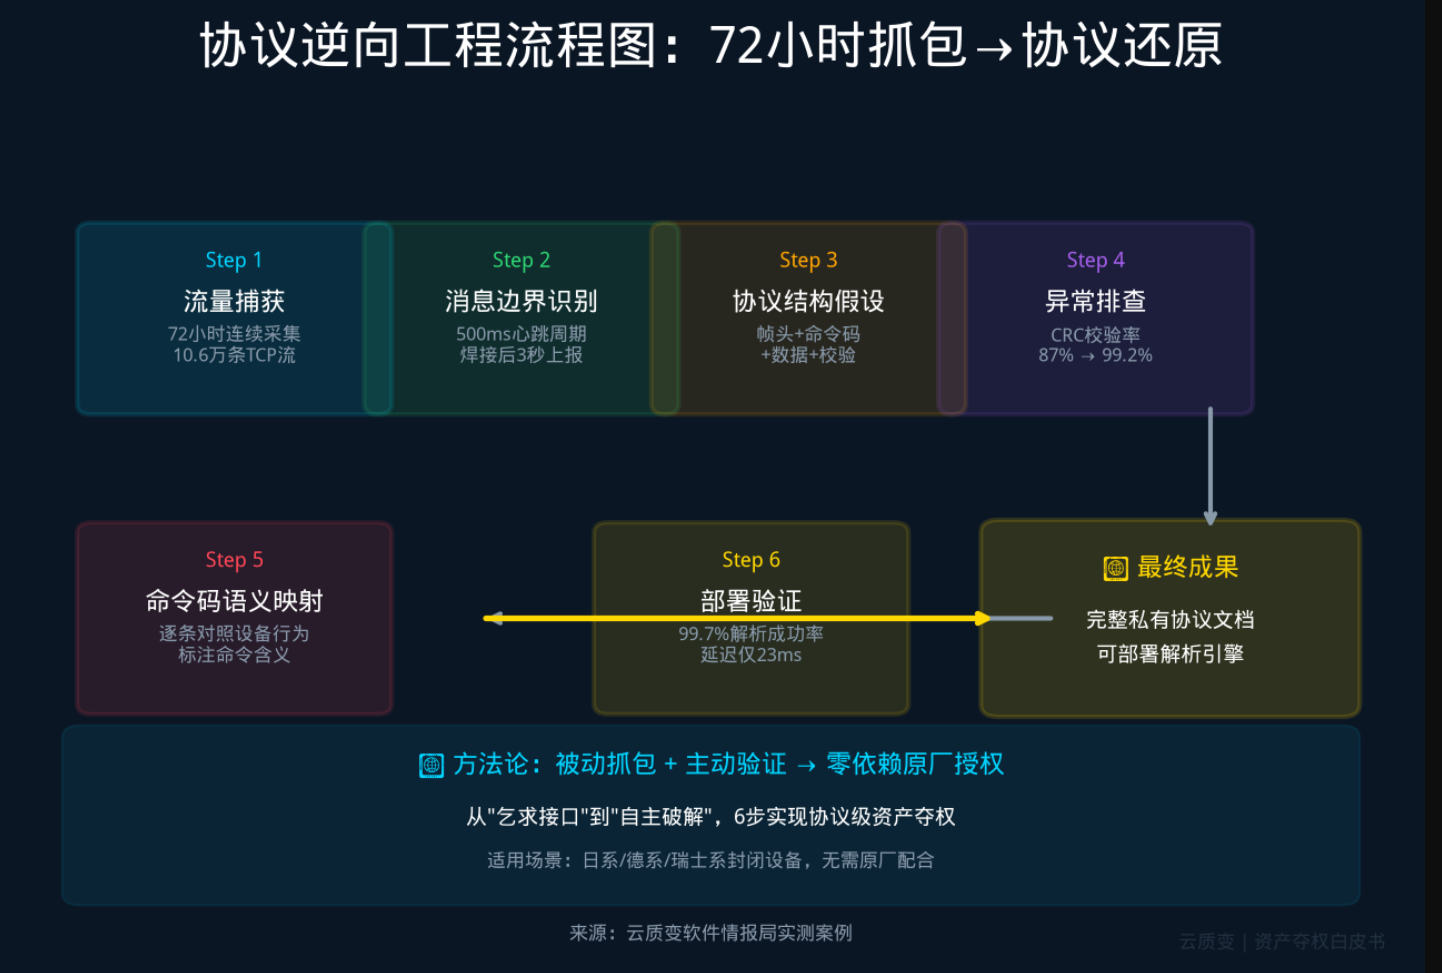
协议逆向工程流程图——从流量捕获、消息边界识别、字段解析到部署验证的完整流程
4.4 侧信道监听——"隔墙有耳"
原理:不直接读取设备的通信数据,而是通过分析设备的"副产品"——电磁辐射、功耗波动、时序特征、声学信号——来推断设备内部状态。
应用场景:
电磁辐射分析:设备的CPU在处理不同指令时,会产生不同的电磁辐射模式。通过高精度天线和频谱分析,可以推断CPU正在执行什么操作
功耗分析:不同工艺阶段的功耗特征截然不同。通过高精度电流传感器,可以识别设备正处于"空转""加工""换刀""故障"中的哪个状态
时序分析:通过监测设备响应时间的微妙变化,推断内部处理负载和异常状态
为什么重要:侧信道监听是"终极手段"——当协议加密到无法破解、流量镜像无法部署时,侧信道仍然可以从物理层面获取设备信息。这也是国防领域常用的手段。
实际应用场景举例:
在某半导体工厂的案例中,一台进口光刻机的控制系统使用了AES-256加密通信。传统的DPI方法完全失效——截获的数据包看起来就是一堆随机字节。团队转而采用功耗侧信道分析:
在设备电源线上安装高精度电流探头(采样率1GS/s)
记录设备执行不同工艺步骤时的功耗波形
通过统计分析(CPA,相关功耗分析),将功耗特征与已知的AES S-Box查找表操作关联
最终推断出加密密钥,成功解密通信内容
整个过程耗时3周,成本约15万元,而如果通过官方渠道获取通信协议授权,报价为200万元且附带严格的保密条款。
侧信道技术的局限:需要专业设备和专业人员,部署周期较长,且对设备物理环境有一定要求(如电磁屏蔽)。通常作为协议逆向失败后的"兜底方案"。
4.5 固件提取与分析——"打开大脑"
原理:从设备的控制芯片中提取固件程序,进行反汇编和逆向分析,彻底理解设备的运行逻辑。
常用手段:
JTAG/SWD接口提取:通过调试接口直接读取芯片Flash内容
SPI Flash读取:直接焊接读取存储芯片
芯片解密:针对加密芯片,利用电压毛刺、时钟毛刺等手段破解加密位
行业服务现状:
东垣科技:STM32系列解密、PCB抄板、固件提取,单项目5-50万元
纽文微电子:SoC芯片程序提取,8-25万元
扬贺扬微:NAND Flash程序提取,国产化替代成本低25-30%
注意:固件提取是最"激进"的手段,涉及设备物理操作。通常只在其他方法失效时使用,且需要设备停机。
4.6 数字孪生映射——"虚实对应"
原理:将逆向获得的协议结构、数据字段、设备状态映射到数字孪生模型中,实现物理设备在数字空间的精准映射。
这与YZB-IL-2026-028《厂内物流升维白皮书》中描述的物流数字孪生、以及YZB-GenCAM-2026-023《生成式制造白皮书》中的生成式工程方法论高度关联。
映射流程:
1 协议解析结果 → 数据字典标准化
2 数据字典 → OPC UA/MQTT信息模型
3 信息模型 → 数字孪生属性绑定
4 实时数据 → 孪生模型驱动
价值:一旦映射完成,设备就从一个"黑盒"变成了一个"透明盒"——所有运行参数、工艺状态、故障信息都在数字空间实时呈现。这才是真正的"工业4.0"。
第5章:边缘安全网关——"资产夺权"的核心装备
如果协议逆向是"矛",流量镜像是"眼",那么边缘安全网关就是承载这一切的"盾"与"脑"。
5.1 什么是边缘安全网关
定义:一种部署在工业网络边缘的专用硬件设备,集成了DPI深度包检测、流量镜像、协议解析、安全过滤和数据标准化等功能,是"资产夺权"体系的物理核心。
它与传统工业网关的本质区别在于:
传统网关:协议转换(A协议转B协议)
边缘安全网关:协议解析(理解私有协议)+ 安全隔离 + 数据标准化
5.2 核心功能架构
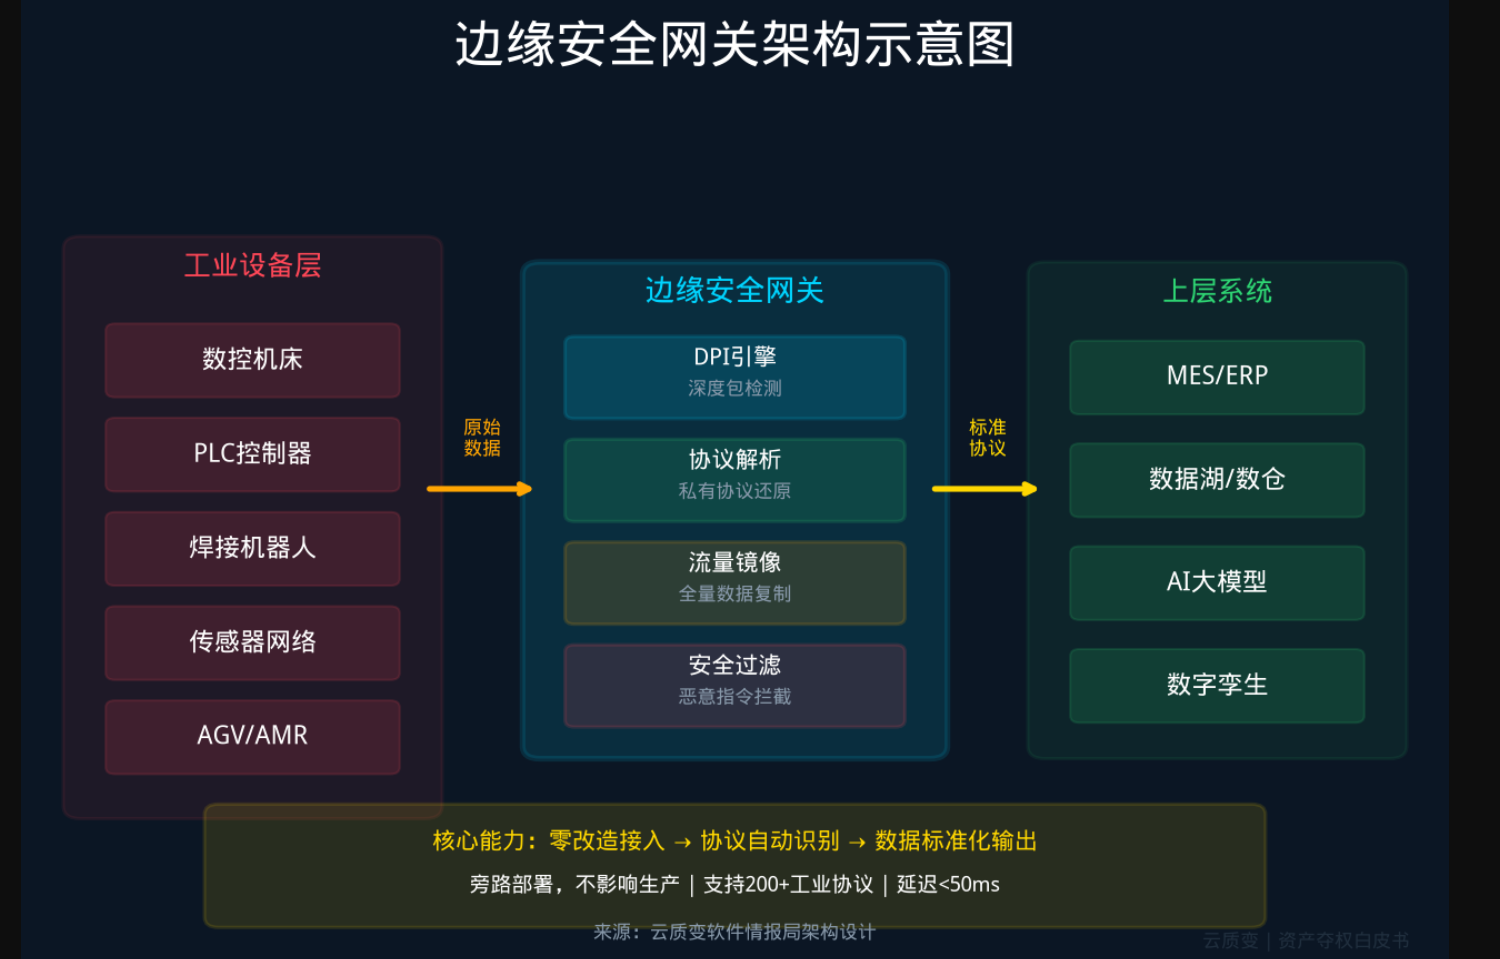
边缘安全网关架构示意图——展示DPI引擎、流量镜像模块、协议解析引擎、安全过滤层、数据标准化输出层的五层架构
第一层:被动监听层
交换机镜像端口接入
全流量捕获,不影响生产网络
支持10Gbps线速处理
第二层:DPI引擎层
深度包检测,逐字节分析协议内容
内置200+公开协议特征库
AI辅助私有协议自动识别
第三层:协议解析层
公开协议直接解析(Modbus、OPC UA、Profinet等)
私有协议通过逆向建模后解析
支持协议字段自定义映射
第四层:安全过滤层
工业协议白名单控制
异常指令拦截
访问控制与审计日志
IEC 62443合规检查
第五层:数据标准化输出层
OPC UA统一输出
MQTT发布到数据湖
REST API对接MES/ERP
时序数据库直连
部署模式选择:
边缘安全网关的部署模式直接影响其功能和安全性:
1 旁路镜像模式(Passive Mirroring):
通过交换机端口镜像获取流量,网关完全不接入生产网络
优点:零侵入、零风险,不影响任何生产通信
缺点:只能"听"不能"拦",无法阻断异常流量
适用场景:以数据采集为目的,不涉及安全防护需求
2 串联_inline_模式(Transparent Inline):
网关透明串接在网络链路中,数据包必须经过网关转发
优点:既能监听也能阻断,可实现完整的安全防护
缺点:引入微小延迟(通常<1μs),极端情况下可能成为瓶颈
适用场景:需要同时实现数据采集和安全防护的场景
3 混合模式(Hybrid):
数据采集走旁路镜像,安全控制走串联链路
优点:兼顾采集的全面性和防护的实时性
缺点:部署复杂度较高,需要更精细的网络规划
适用场景:大型工厂、多产线、高安全要求的环境
大多数"资产夺权"项目选择旁路镜像模式起步(风险最低),然后根据需求升级到混合模式。
5.3 国际产品对比
2026年的全球OT安全市场,边缘安全网关是竞争最激烈的细分赛道。让我们看看主要玩家的表现:
| 产品 | 厂商/国家 | DPI协议数 | 核心优势 | 关键短板 |
|---|---|---|---|---|
| eyeInspect | Forescout/以色列 | 350+ | 被动+主动传感器 | 中国市场适配弱 |
| xDome | Claroty/以色列 | 450+ | 协议覆盖最广 | 价格高昂 |
| Cyber Vision | Cisco/美国 | 30+命名协议 | 与IT安全生态联动 | 工业协议深度不足 |
| Edge | TXOne/台湾 | 命令级过滤 | 透明inline部署 | 协议逆向能力弱 |
| MetaDefender | OPSWAT/以色列 | DPI+行为监控 | 学习模式强 | 部署复杂度高 |
| EDR-G9010 | Moxa/台湾 | IEC 62443认证 | 宽温-40°C~75°C | 协议数有限 |
| EDF-G1002-BP | Moxa/台湾 | IPS/IDS+OT DPI | Gen3 LAN Bypass | 无AI能力 |
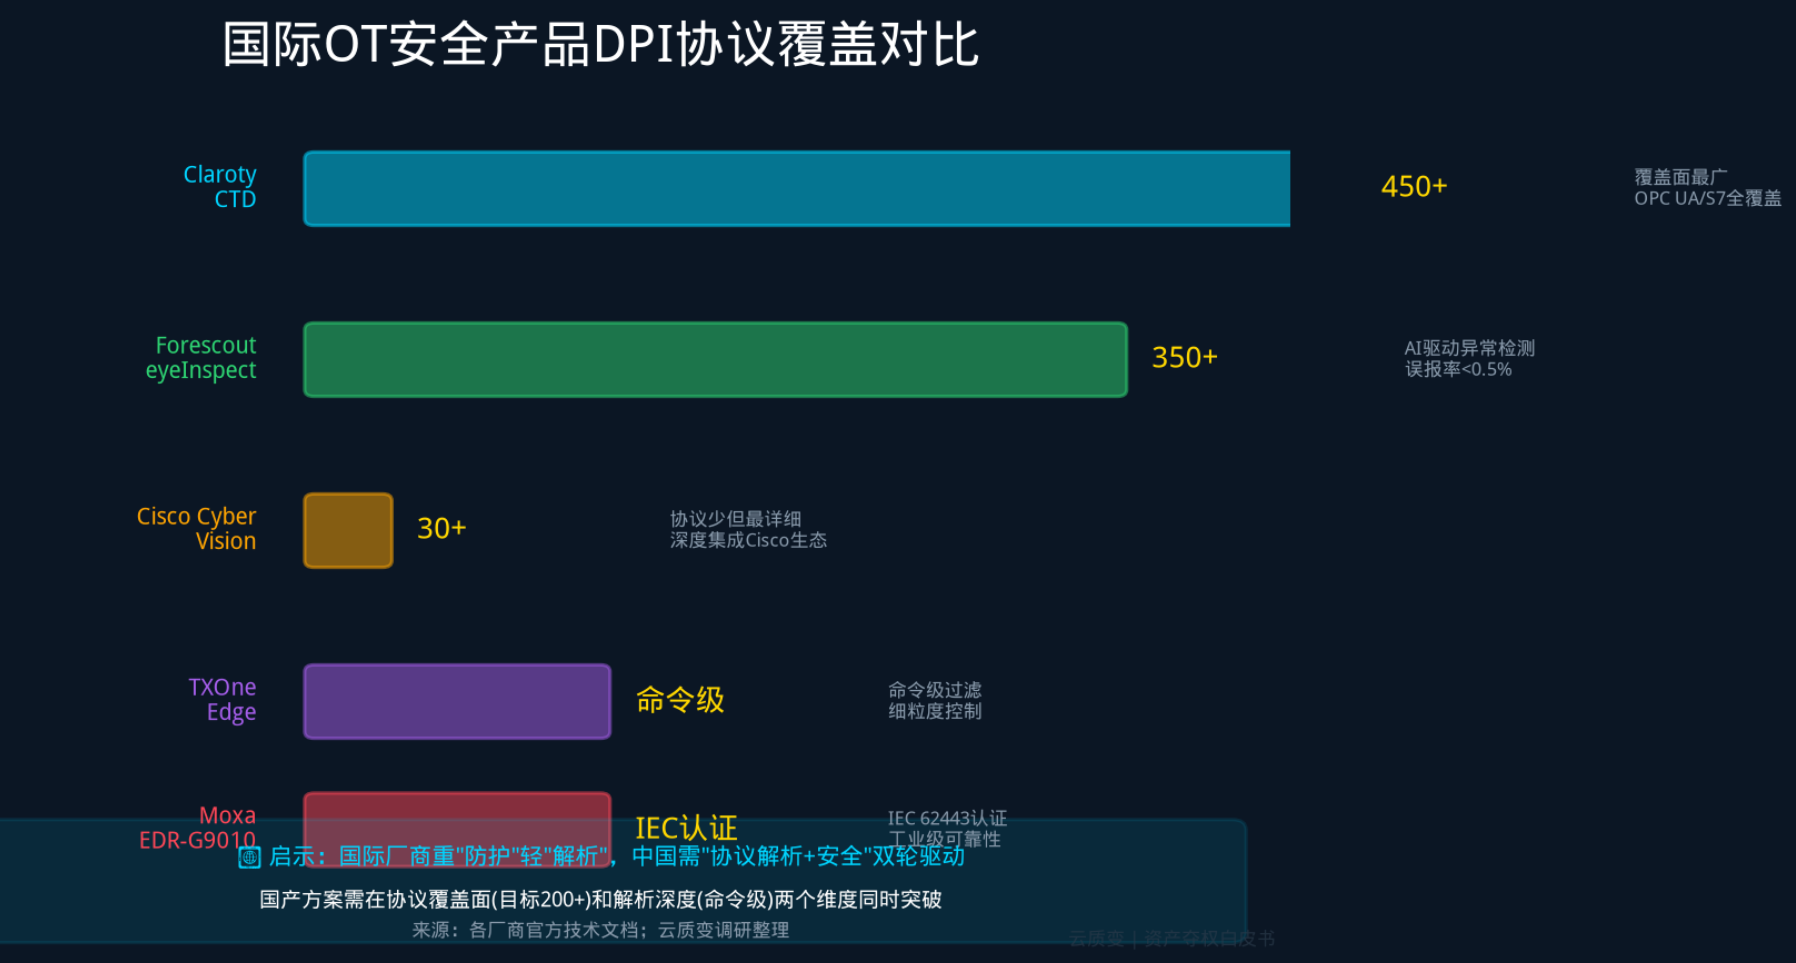
国际OT安全产品DPI协议覆盖对比——Forescout/Claroty/Cisco/TXOne的协议数、检出率、误报率雷达图
5.4 国内产品现状
说实话,差距是明显的。但进步也是显著的。
华为USG6585F-B:支持Modbus/S7/Profinet/OPC等主流工控协议识别与控制,是国产防火墙中工业协议支持最全面的。
奇安信:凭借其在IT安全领域的积累,快速切入OT安全赛道,在军工、电力行业拿下多个大单。
安恒信息:聚焦工业互联安全,推出了针对智能制造场景的OT安全解决方案。
长扬科技:AI驱动工控协议异常检测是亮点,在协议"指纹识别"方面有独到之处。
天地和兴:在OT安全细分市场占有率领先,深耕电力和石化
解锁后续 88% 内容